
Utenti e profili di accesso
Gestisci account, profili di accesso, permessi delle pagine e risorse visibili a ciascun utente.
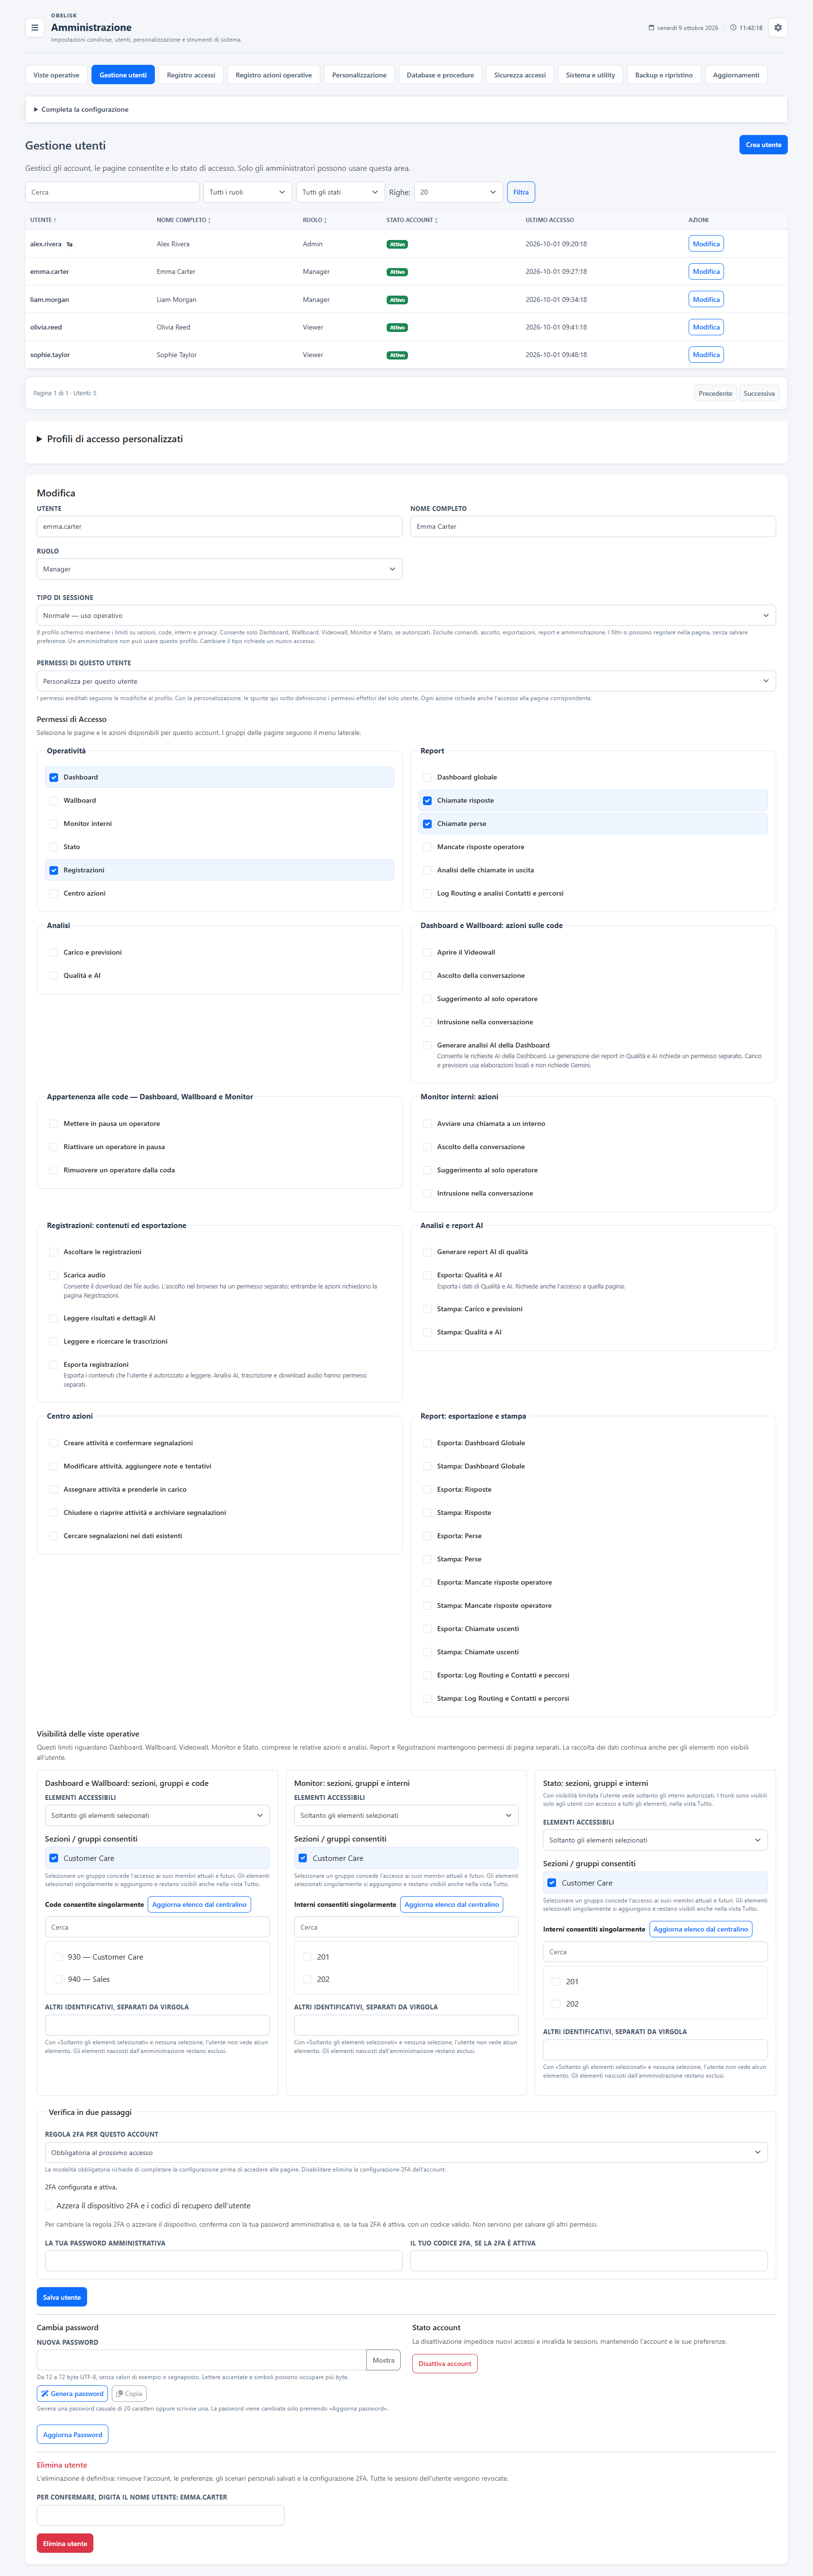
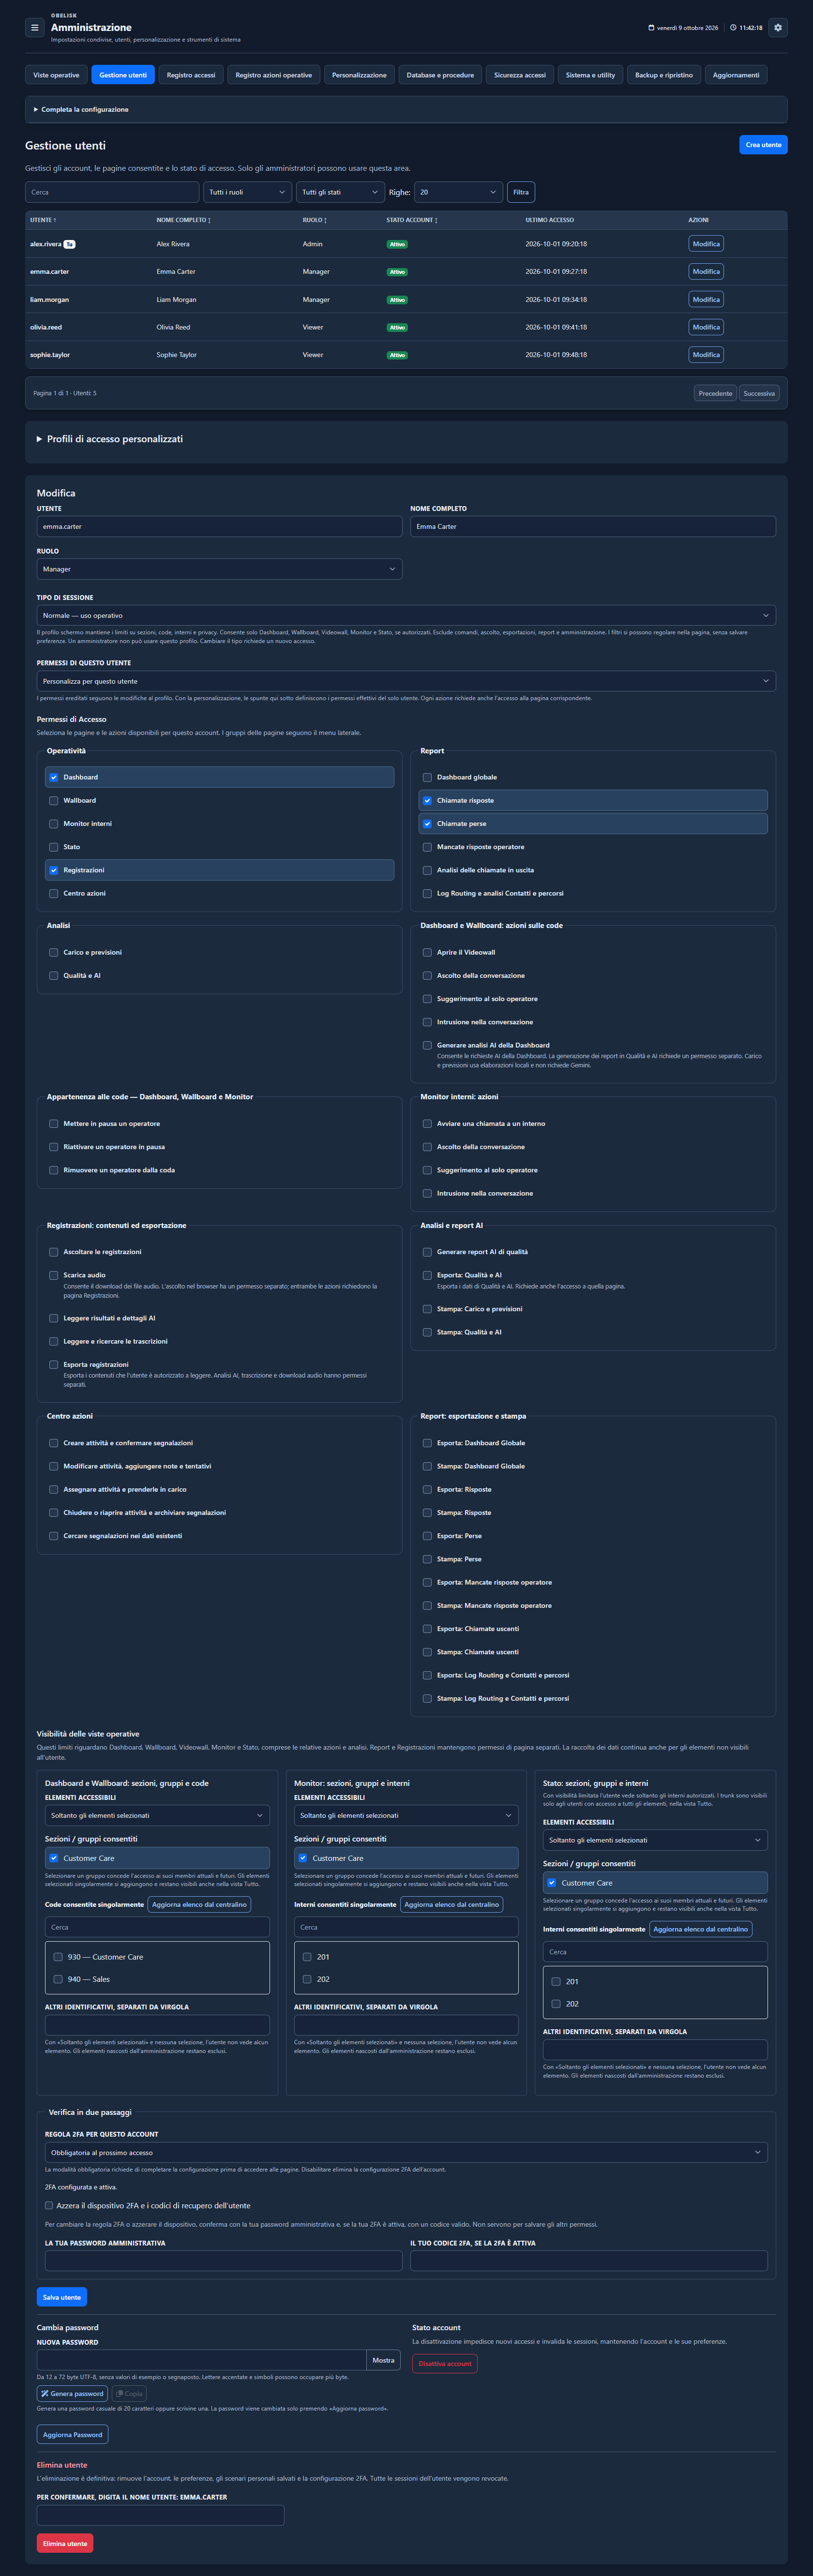
Sposta il divisore per confrontare la stessa schermata.
ScuroL’accesso giusto per ogni responsabilità.
Decidi quali pagine una persona può aprire, quali azioni può eseguire e quali risorse live può vedere. Riutilizza un profilo di accesso e definisci l’ambito operativo di ciascun account.
1. Scegli le aree di lavoro
Concedi le pagine e le viste necessarie: Dashboard, Wallboard, Videowall, Monitor e Stato si possono selezionare secondo il ruolo.
2. Scegli le azioni
Controlla separatamente pausa, riattivazione, rimozione, chiamata diretta, ascolto, coaching e conferenza. Riproduzione, download e analisi delle registrazioni hanno permessi distinti.
3. Scegli le risorse live
Seleziona gruppi interi oppure singole code e interni. Dashboard, Wallboard e Videowall condividono l’ambito delle code; Monitor e Stato hanno ambiti degli interni indipendenti.
Tre responsabilità, tre punti di partenza
Team Leader assistenza
Dashboard e Wallboard; pausa e riattivazione sulle code del team; Monitor per gli interni selezionati.
Profilo supporto IT
Monitor e Stato per le sedi assegnate. Abilita separatamente la chiamata diretta e decidi se serve la supervisione live.
Account dedicato allo schermo
Usa il profilo di sessione Schermo e abilita Videowall per le code scelte. Un account dedicato separa lo schermo dall’accesso personale del Team Leader.
Sono esempi di configurazione. Crea profili di accesso riutilizzabili, assegnali a più account oppure definisci permessi personalizzati per un singolo account. La visibilità delle risorse si configura per account.
Proteggi l’account con un secondo fattore
Scegli per ogni account una politica 2FA disattivata, facoltativa oppure obbligatoria. L’utente configura il proprio autenticatore; l’amministratore può verificarne lo stato e reimpostare l’associazione con i controlli protetti dell’account.
Visibilità delle risorse live e permessi delle pagine lavorano insieme. Regola l’accesso a report, esportazioni e registrazioni con i relativi permessi; gli ambiti per coda e interno descritti qui riguardano le viste in tempo reale.
Organizza gruppi e viste condiviseCosa puoi fare
Gestisci il ciclo di vita degli account
Crea, disabilita e gestisci gli account.
Profili di accesso riutilizzabili
Amministratore, Manager/Viewer modificabili e profili personalizzati.
Pagine e azioni, separatamente
Eredita i permessi del profilo oppure imposta autorizzazioni personalizzate per pagine e azioni.
Risorse nell’ambito assegnato
Ambiti delle risorse per Dashboard, Monitor e Stato.
Protezione degli account
Amministrazione di password e 2FA.
Account Schermo dedicati
Assegna il profilo di sessione Schermo ad account dedicati non amministrativi, mantenendo i limiti scelti su code, interni e privacy.