
Seguridad
Controla las reglas de acceso por IP, los proxies de confianza y las alertas por correo de eventos de seguridad.
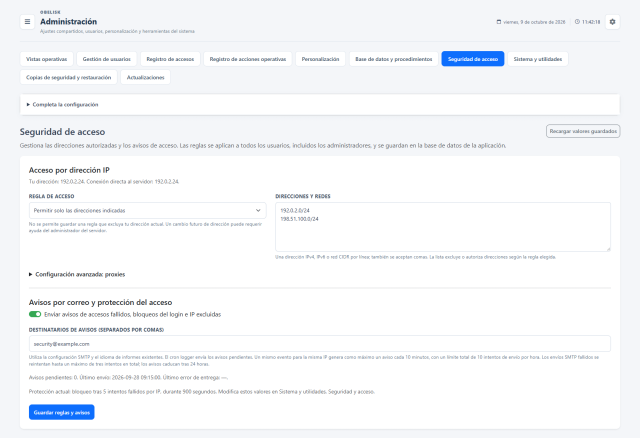
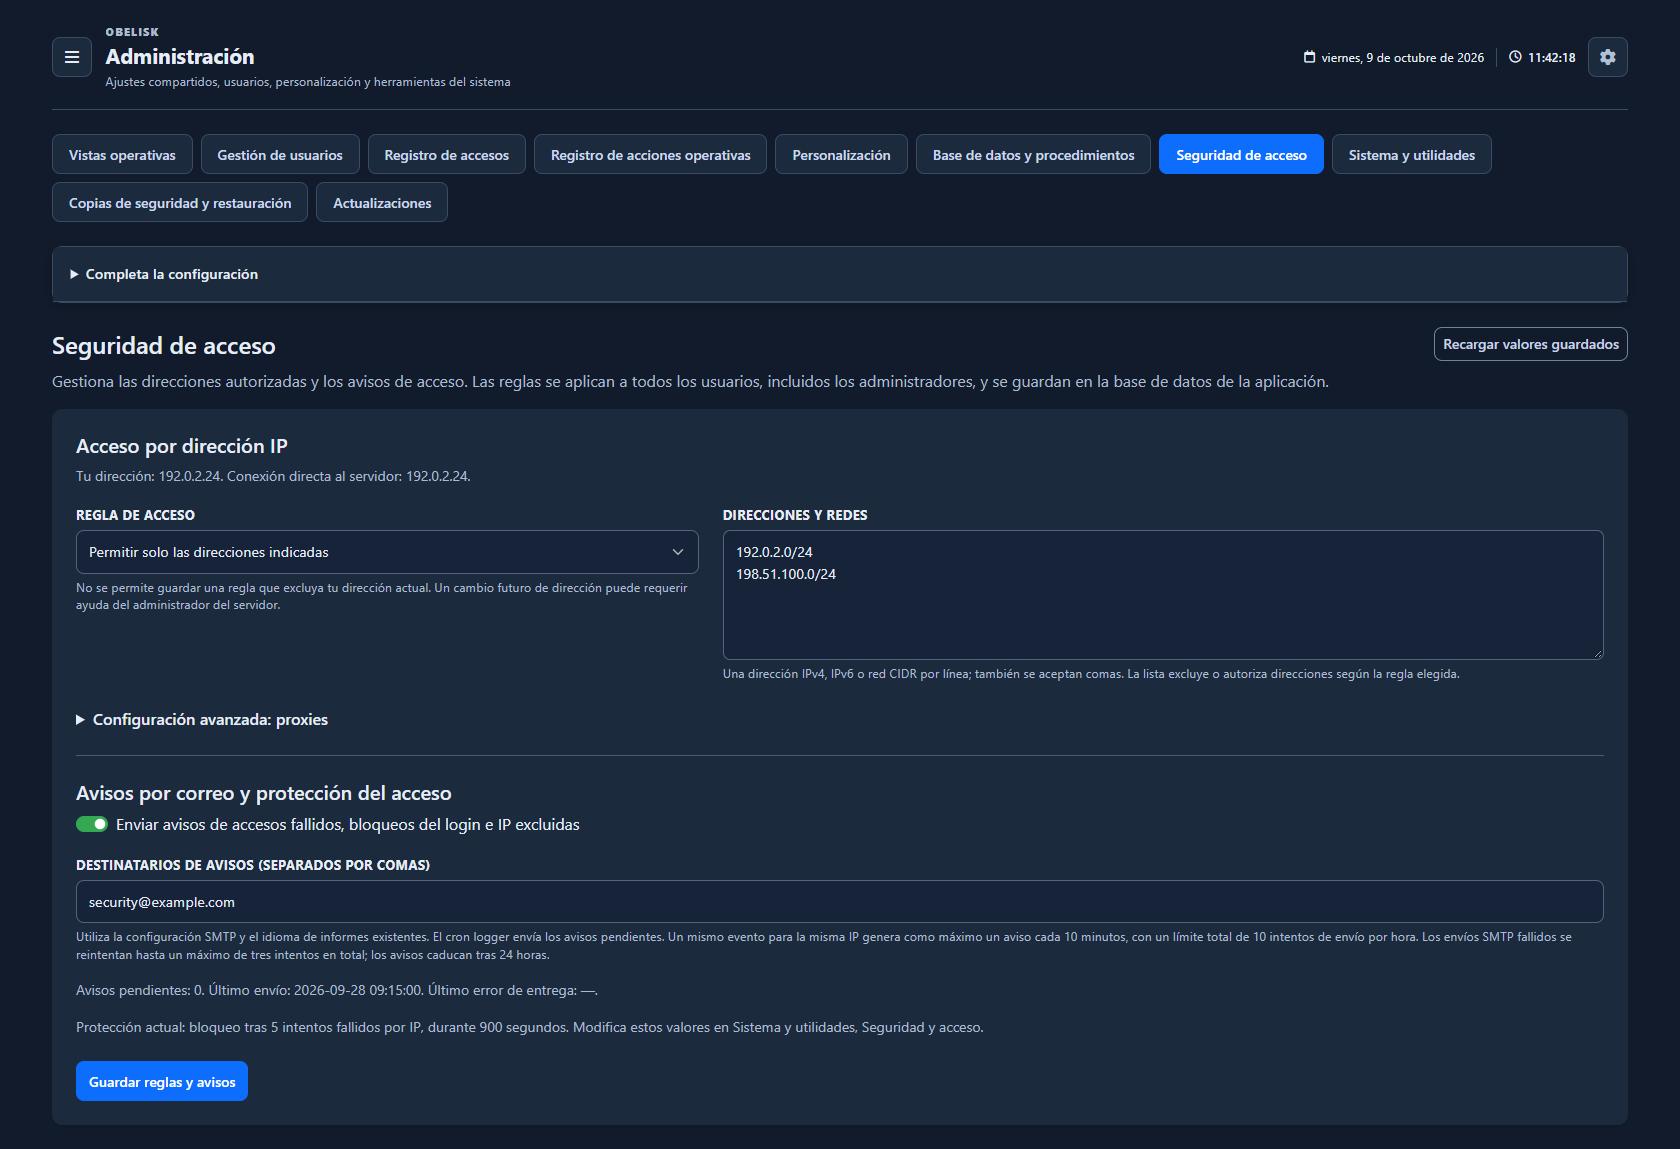
Desliza el separador para comparar la misma pantalla.
OscuroInterpreta la señal.
Elige el siguiente paso.
Conserva la dirección real detrás de un proxy
Cuando los usuarios acceden mediante un proxy inverso, los proxies de confianza definidos explícitamente determinan qué dirección reenviada acepta Obelisk. Configura esa relación antes de basarte en reglas de direcciones e historial, para que las decisiones de acceso se refieran a la conexión cliente prevista.
Ponlo en práctica
Define direcciones o redes permitidas y bloqueadas según la forma de acceso de los usuarios.
Declara explícitamente los proxies de confianza y combina protección por IP con límites de intentos por nombre de usuario.
Activa avisos de seguridad sin duplicados mediante el servicio SMTP configurado y consulta los eventos relacionados en el registro de accesos.
Qué puedes hacer
Reglas de acceso de red
Reglas de autorización y bloqueo IPv4/IPv6/CIDR.
Confianza explícita en los proxies
Configuración explícita de proxies de confianza.
Alertas de seguridad útiles
Alertas de seguridad opcionales por correo electrónico, sin duplicados.
Política de inicio de sesión de las cuentas
Política de 2FA y protecciones de inicio de sesión.
Protección por cuenta
Combina la protección de acceso por red con un límite temporal de intentos para cada nombre de usuario.