
Sicurezza
Controlla regole di accesso IP, proxy attendibili e avvisi email per gli eventi di sicurezza.
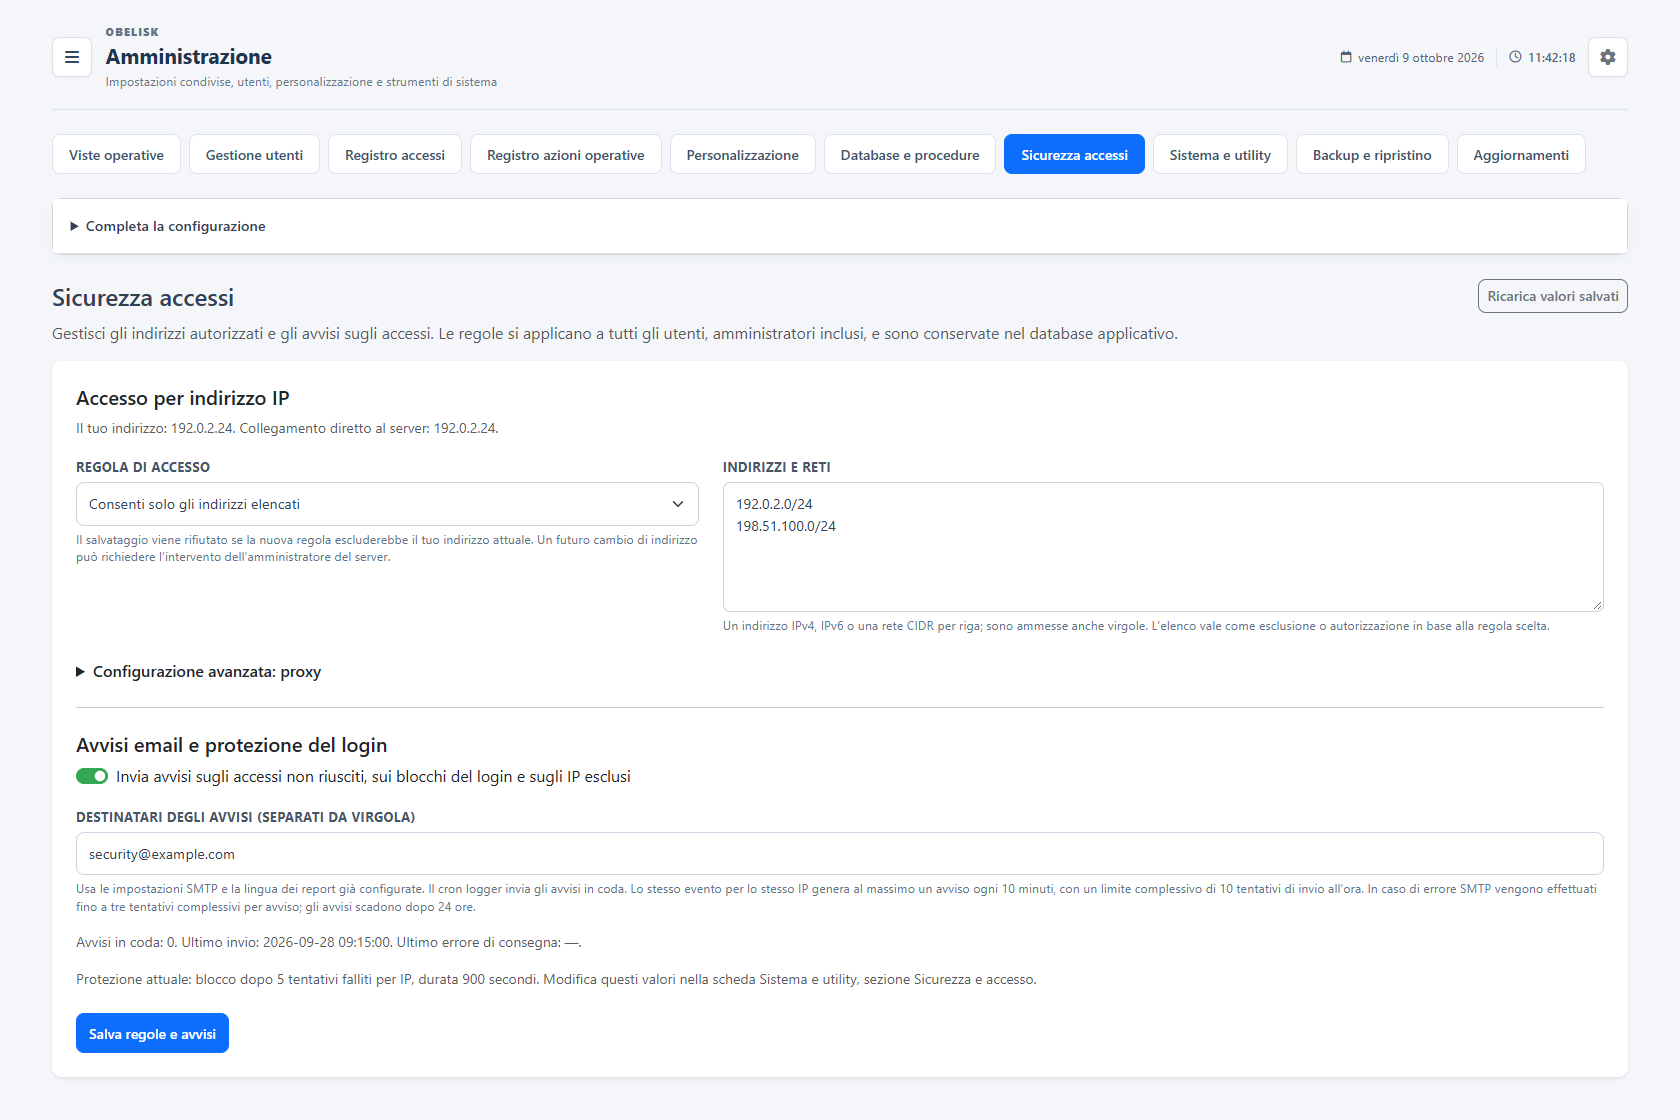
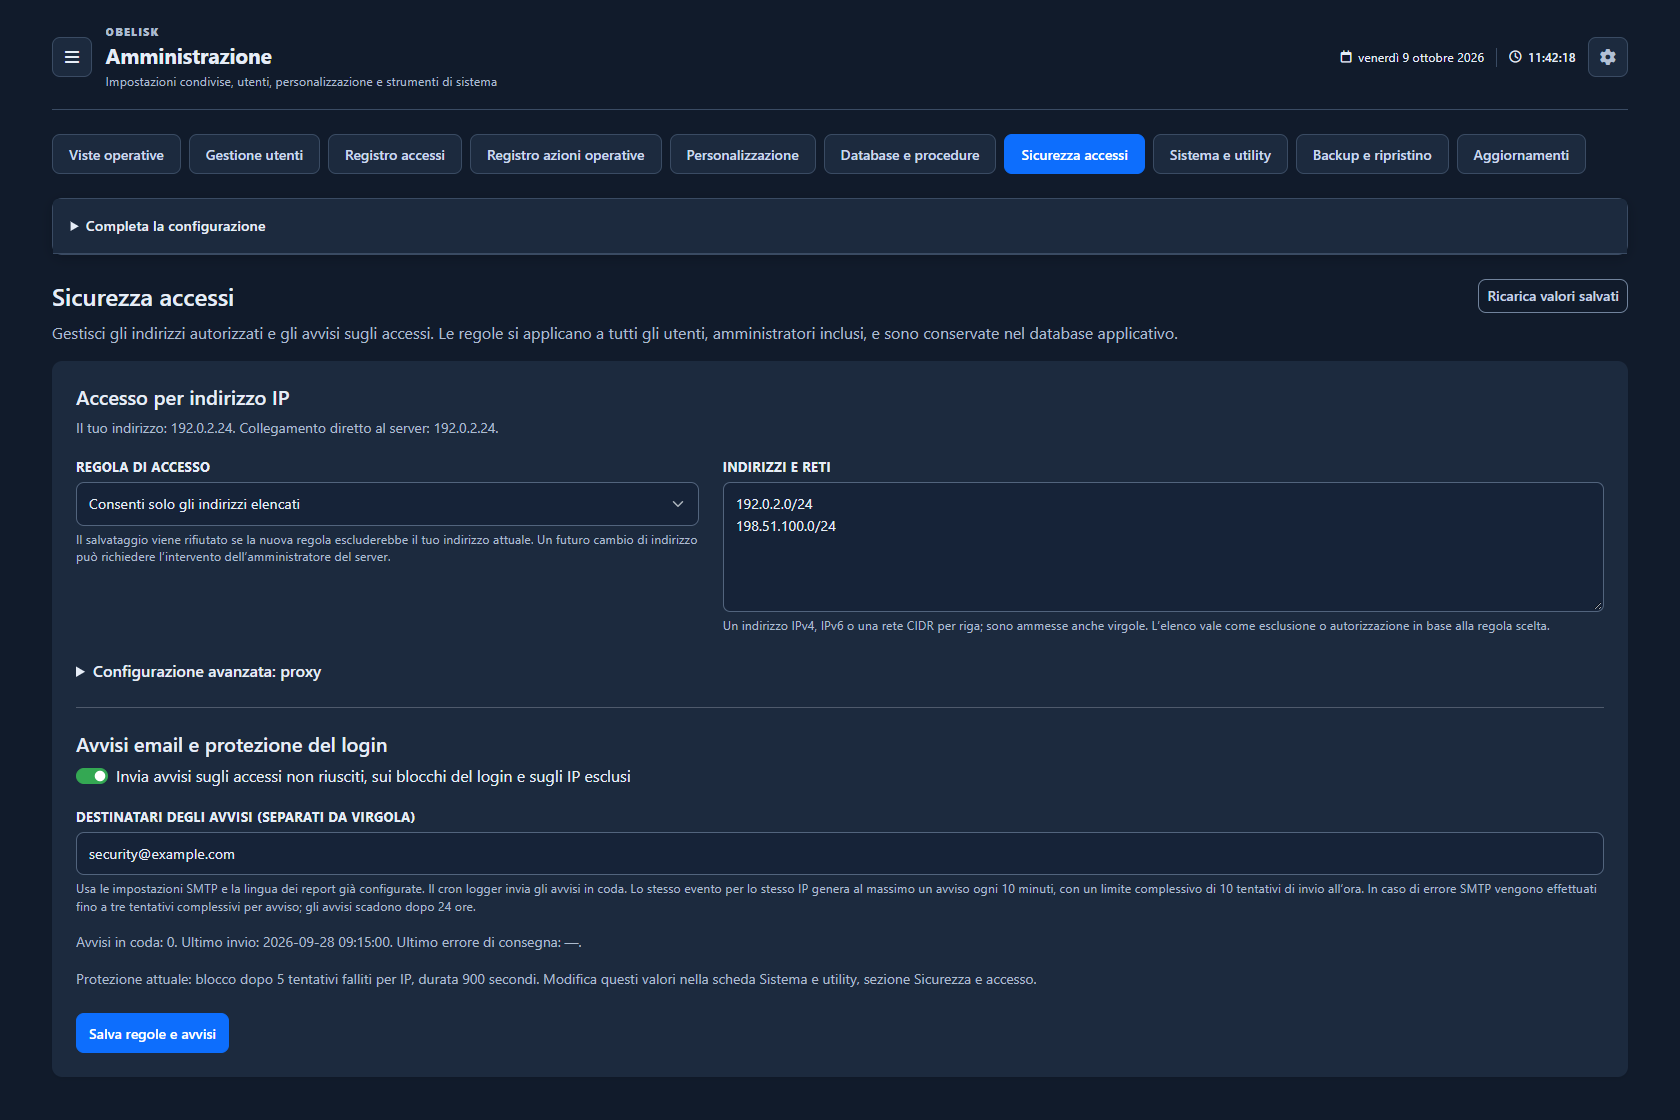
Sposta il divisore per confrontare la stessa schermata.
ScuroLeggi il segnale.
Scegli il passo successivo.
Mantieni significativo l’indirizzo dietro un proxy
Quando gli utenti accedono attraverso un proxy inverso, i proxy dichiarati esplicitamente come fidati determinano quale indirizzo inoltrato accetta Obelisk. Configura questa relazione prima di affidarti a regole sugli indirizzi e storico accessi, così le verifiche si riferiscono alla connessione client prevista.
Mettilo al lavoro
Definisci indirizzi o reti consentiti e bloccati in base al modo in cui gli utenti accedono alla tua installazione.
Dichiara esplicitamente i proxy fidati e combina protezione per IP e limiti dei tentativi per nome utente.
Abilita avvisi di sicurezza senza duplicati attraverso il servizio SMTP configurato e consulta gli eventi collegati nel registro accessi.
Cosa puoi fare
Regole di accesso alla rete
Regole di autorizzazione e blocco IPv4/IPv6/CIDR.
Proxy attendibili espliciti
Impostazioni esplicite dei proxy attendibili.
Avvisi di sicurezza utili
Avvisi di sicurezza facoltativi via email, senza duplicati.
Politica di accesso degli account
Politica 2FA e protezioni dell’accesso.
Protezione per account
Combina protezione del login per rete e limite temporaneo dei tentativi per ciascun nome utente.